KH-IT Expert Circle
NIS-2 in der
Krankenhauspraxis.
Zwölf Online-Termine, in denen du mit Experten und anderen Verantwortlichen klärst, wie dein Haus NIS-2 umsetzt.
- Zielgruppe
- IT-Leitung, Informationssicherheit und Geschäftsführung im Gesundheitswesen
- Nächster Termin
- 11:00 bis 13:00 Uhr
- Teilnahme
- Kostenfrei für Mitarbeitende von Leistungserbringern im Gesundheitswesen
Der nächste Termin
Dienstag, 11:00 bis 13:00 UhrOnline über Microsoft Teams
Kostenfrei für Mitarbeitende von Leistungserbringern im Gesundheitswesen.
Teilnahme im DetailTermin 6 von 12
Lieferkettensicherheit
Lieferkettensicherheit: Wie steuern wir Hersteller, Dienstleister und Medizintechnik unter NIS-2?
Welche Mindestanforderungen stellt ein Krankenhaus an Hersteller, IT-Dienstleister und Medizintechnik-Anbieter? Wir betrachten Beschaffung, Verträge und laufenden Betrieb.
Die Anmeldung öffnet Microsoft Teams in einem neuen Tab. Der Veranstalter prüft und bestätigt sie. Ein Kalendereintrag ersetzt die Anmeldung nicht.
Leitfragen und Ziel des Termins
Leitfragen
- Welche Mindestanforderungen sollten Hersteller und Dienstleister erfüllen?
- Welche Sicherheitsnachweise solltest du bereits bei der Beschaffung verlangen?
- Wie gehst du mit Fernwartungszugängen und der Patch- und Updatefähigkeit um?
- Welche besonderen Herausforderungen gibt es bei Medizintechnik sowie bei Cloud- und SaaS-Anbietern (Software als Onlinedienst)?
- Wie verankerst du Anforderungen so, dass sie nicht nur im Vertrag stehen, sondern auch im laufenden Betrieb funktionieren?
Das wollen wir erarbeiten
Wir erarbeiten eine praxisorientierte Lieferanten-Checkliste mit Mindestanforderungen und Fragen an Hersteller und Dienstleister. Sie dient als Grundlage für Beschaffung, Verträge und Lieferantenmanagement.
01Jahresprogramm
Ein Jahr. Zwölf Themen. Eure Praxis.
11:00 bis 13:00 UhrIT-Strategie und Digitalisierungbereits stattgefunden
Termin 1 von 12
NIS-2 als strategischer Steuerungsrahmen für Krankenhaus-IT und Digitalisierung
Welche Konsequenzen zieht ein Krankenhaus aus NIS-2 für seine IT-Strategie, sein Digitalisierungsportfolio und seine Investitionspriorisierung?
11:00 bis 13:00 UhrVerantwortung und Entscheidungswegebereits stattgefunden
Termin 2 von 12
Governance unter NIS-2: Wer entscheidet was und wer haftet?
Wie müssen Entscheidungswege, Berichtslinien und Verantwortlichkeiten zwischen IT, Informationssicherheit, Datenschutz, Betriebskontinuitätsmanagement und Geschäftsleitung geregelt sein?
11:00 bis 13:00 UhrRisikoanalyse und Maßnahmenplanungbereits stattgefunden
Termin 3 von 12
Risikoanalyse im Krankenhaus: Von der regulatorischen Pflicht zur Maßnahmen-Roadmap
Wie wird aus einer Risikoanalyse nach dem BSI-Gesetz ein priorisierter Maßnahmenplan? Wir betrachten Methoden, die sich im Krankenhausbetrieb umsetzen lassen.
11:00 bis 13:00 UhrSicherheitsstandards im Krankenhausbereits stattgefunden
Termin 4 von 12
B3S, IT-Grundschutz, ISO 27001: Welcher Standard hilft wann und welcher ist Pflicht?
Welche Standards helfen bei der nachweisfähigen Umsetzung des BSI-Gesetzes? Wir unterscheiden Orientierung und verbindliche Anforderungen. B3S steht für einen branchenspezifischen Sicherheitsstandard.
11:00 bis 13:00 UhrDatenschutz und Informationssicherheitbereits stattgefunden
Termin 5 von 12
Informationssicherheit oder Datenschutz? Und wer entscheidet, wenn beides nicht zusammenpasst?
Protokollierung, Überwachung, Auswertung von Sicherheitsereignissen und Fernzugriffe: Wir diskutieren, wie Informationssicherheit und Datenschutz gemeinsame Ziele verfolgen und Konflikte lösen.
Leitfragen und Ziel
Leitfragen
- Bei welchen Sicherheitsmaßnahmen entstehen besonders häufig Konflikte mit dem Datenschutz?
- Wie sollten die Verantwortlichen für Informationssicherheit und Datenschutz zusammenarbeiten?
- Wer führt bei Logging, Monitoring, SIEM (zentrale Auswertung von Sicherheitsereignissen) oder Fernzugriff?
- Wann braucht es eine gemeinsame Entscheidung?
- Wie lassen sich Konflikte lösen, ohne Sicherheit oder Datenschutz auszubremsen?
Das wollen wir erarbeiten
Wir erarbeiten ein einfaches Abgrenzungsmodell: Wo führt der Datenschutz, wo die Informationssicherheit und wann muss die Geschäftsleitung entscheiden?
11:00 bis 13:00 UhrLieferkettensicherheitAnmeldung offen
Termin 6 von 12
Lieferkettensicherheit: Wie steuern wir Hersteller, Dienstleister und Medizintechnik unter NIS-2?
Welche Mindestanforderungen stellt ein Krankenhaus an Hersteller, IT-Dienstleister und Medizintechnik-Anbieter? Wir betrachten Beschaffung, Verträge und laufenden Betrieb.
Leitfragen und Ziel
Leitfragen
- Welche Mindestanforderungen sollten Hersteller und Dienstleister erfüllen?
- Welche Sicherheitsnachweise solltest du bereits bei der Beschaffung verlangen?
- Wie gehst du mit Fernwartungszugängen und der Patch- und Updatefähigkeit um?
- Welche besonderen Herausforderungen gibt es bei Medizintechnik sowie bei Cloud- und SaaS-Anbietern (Software als Onlinedienst)?
- Wie verankerst du Anforderungen so, dass sie nicht nur im Vertrag stehen, sondern auch im laufenden Betrieb funktionieren?
Das wollen wir erarbeiten
Wir erarbeiten eine praxisorientierte Lieferanten-Checkliste mit Mindestanforderungen und Fragen an Hersteller und Dienstleister. Sie dient als Grundlage für Beschaffung, Verträge und Lieferantenmanagement.
11:00 bis 13:00 UhrSichere Vernetzung und ZugriffeAnmeldelink folgt
Termin 7 von 12
Sichere Sektorgrenzen: Krankenhaus, MVZ und externe Partner, wie geht das technisch?
Wie gestaltet ein Krankenhaus Identitäten, Zugriffsrechte, Schnittstellen und Datenflüsse mit medizinischen Versorgungszentren, Zuweisern und externen Partnern?
Der Anmeldelink folgt. Du kannst den Termin schon im Kalender vormerken.
11:00 bis 13:00 UhrReaktion auf CybervorfälleAnmeldelink folgt
Termin 8 von 12
Cybervorfall im Krankenhaus: Was tun in den ersten 72 Stunden?
Welche Entscheidungen, Meldepflichten und Eskalationsschritte muss ein Krankenhaus in den ersten 72 Stunden abarbeiten? Wir ordnen die frühe Erstmeldung binnen 24 Stunden, die Meldung binnen 72 Stunden und die Zuständigkeiten ein.
Der Anmeldelink folgt. Du kannst den Termin schon im Kalender vormerken.
11:00 bis 13:00 UhrNotbetrieb und WiederanlaufAnmeldelink folgt
Termin 9 von 12
BCM und Notbetrieb nach § 30 BSIG: Was muss ein Krankenhaus wirklich können?
Welche Fähigkeiten für Notbetrieb, Datensicherung, Wiederanlauf und klinische Priorisierung braucht ein Krankenhaus? Wir betrachten das Betriebskontinuitätsmanagement (BCM) und wie sich seine Wirksamkeit prüfen lässt.
Der Anmeldelink folgt. Du kannst den Termin schon im Kalender vormerken.
11:00 bis 13:00 UhrTechnische SicherheitstestsAnmeldelink folgt
Termin 10 von 12
Pentesting im Krankenhaus: Wann sinnvoll, wie aufgesetzt, was danach?
Wie lässt sich ein technischer Sicherheitstest klinisch verantwortbar durchführen? Wir besprechen, wie aus den Ergebnissen konkrete Maßnahmen und ein Sicherheitsplan entstehen.
Der Anmeldelink folgt. Du kannst den Termin schon im Kalender vormerken.
11:00 bis 13:00 UhrSchulung und SicherheitsbewusstseinAnmeldelink folgt
Termin 11 von 12
Cybersecurity-Awareness: Was funktioniert wirklich und was ist Pflichtprogramm ohne Wirkung?
Welche Schulungen und Maßnahmen verändern das Sicherheitsverhalten von Pflege, Verwaltung, IT und Geschäftsleitung? Wie messen wir ihre Wirkung?
Der Anmeldelink folgt. Du kannst den Termin schon im Kalender vormerken.
11:00 bis 13:00 UhrCyberversicherung und physische ResilienzAnmeldelink folgt
Termin 12 von 12
Ganzheitliche Resilienz: Cyberversicherung, physische Sicherheit und KRITIS-DachG zusammendenken
Wie hängen Versicherbarkeit, regulatorische Anforderungen und physische Widerstandsfähigkeit zusammen? Wir betrachten das Zusammenspiel im Krankenhaus, auch mit Blick auf das KRITIS-Dachgesetz (KRITIS-DachG) zur Widerstandsfähigkeit kritischer Anlagen.
Der Anmeldelink folgt. Du kannst den Termin schon im Kalender vormerken.
Kalenderdateien (.ics) öffnest du mit deinem Kalenderprogramm. Sie ersetzen nicht die Anmeldung und aktualisieren sich nicht automatisch.
02Ablauf
So läuft ein Termin ab.
Am Beispiel des KH-IT Musterverbands
Der Musterverband mit mehreren Standorten, gemeinsam betriebenen Systemen und externen Dienstleistern begleitet die gesamte Reihe. Wir klären daran etwa Zugriffsrechte und Entscheidungen über den Notbetrieb.
Einordnen
Kurze Impulse aus Recht und Praxis klären Anforderungen und Verantwortlichkeiten.
Diskutieren
Wir vergleichen Handlungsoptionen am Musterverband und beziehen deine Fragen ein.
Übertragen
Du gleichst die Ergebnisse mit deinem Haus ab. Offene Punkte greifen wir im Folgetermin wieder auf.
03Experten
Fünf Experten, fünf Fachgebiete.
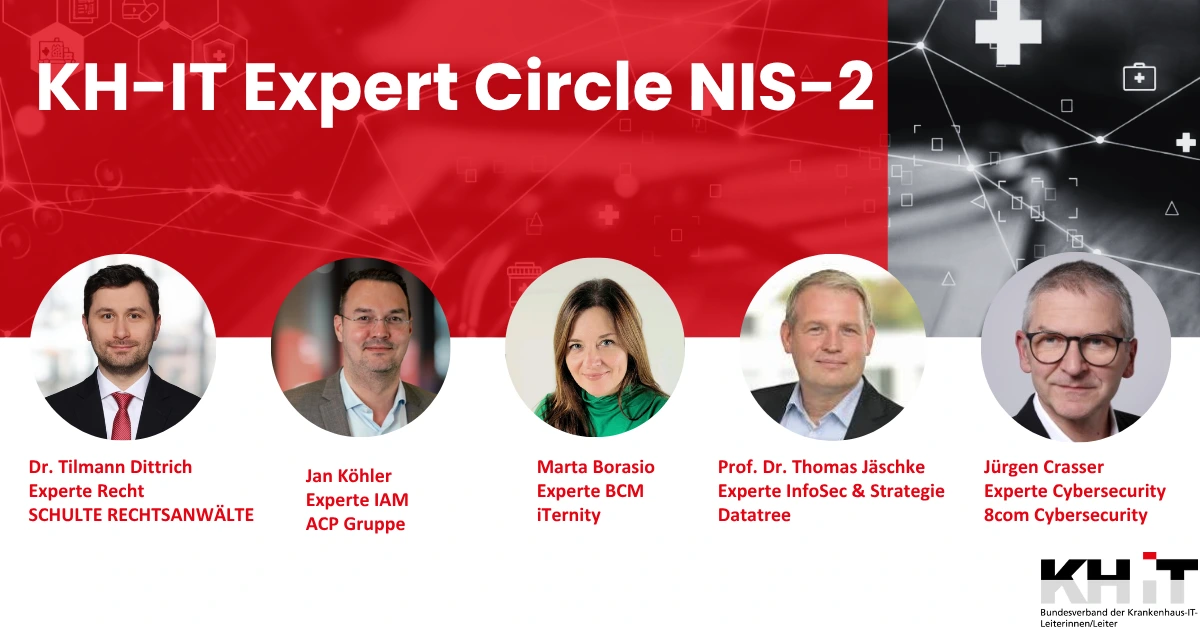
Dr. Tilmann Dittrich
Recht und Regulatorik
Betroffenheit, Verantwortung und nachvollziehbare Entscheidungen im Krankenhaus.
Jan Köhler
Identitäts- und Zugriffsmanagement
Identitäten, Berechtigungen und sichere Zugriffe in der praktischen Umsetzung.
Andreas Röck
Betriebskontinuität und Notbetrieb
Handlungsfähigkeit bei Ausfällen, Wiederanlauf und Betriebskontinuitätsmanagement (BCM).
Prof. Dr. Thomas Jäschke
Informationssicherheit und Strategie
Sicherheitsstandards, strategische Steuerung und praktikable Umsetzungswege.
Jürgen Crasser
Cybersecurity und Cyberresilienz
Cyberbedrohungen, praktische Sicherheitsmaßnahmen und widerstandsfähige IT.
04Teilnahme
So nimmst du teil.
- Für wen ist der Expert Circle gedacht?
Für Verantwortliche aus IT, Informationssicherheit und Geschäftsführung im Gesundheitswesen. Auch Datenschutz, Betriebskontinuitätsmanagement, Medizintechnik, Einkauf, Risikomanagement, Revision und Compliance sind angesprochen.
- Was kostet die Teilnahme?
Für Mitarbeitende von Leistungserbringern im Gesundheitswesen, etwa von Krankenhäusern, ist die Teilnahme kostenfrei. Gehörst du zu einer anderen Organisation, kläre die Teilnahme bitte vorab mit Bastian Stockhausen.
- Welche Angaben brauche ich zur Anmeldung?
Für den Termin am 1. Dezember 2026 fragt die Anmeldeseite deine berufliche E-Mail-Adresse, deine Organisation und deine Funktion ab.
Nächster Termin
Lieferkettensicherheit
11:00 bis 13:00 Uhr
05Kontakt